Bio-Audits
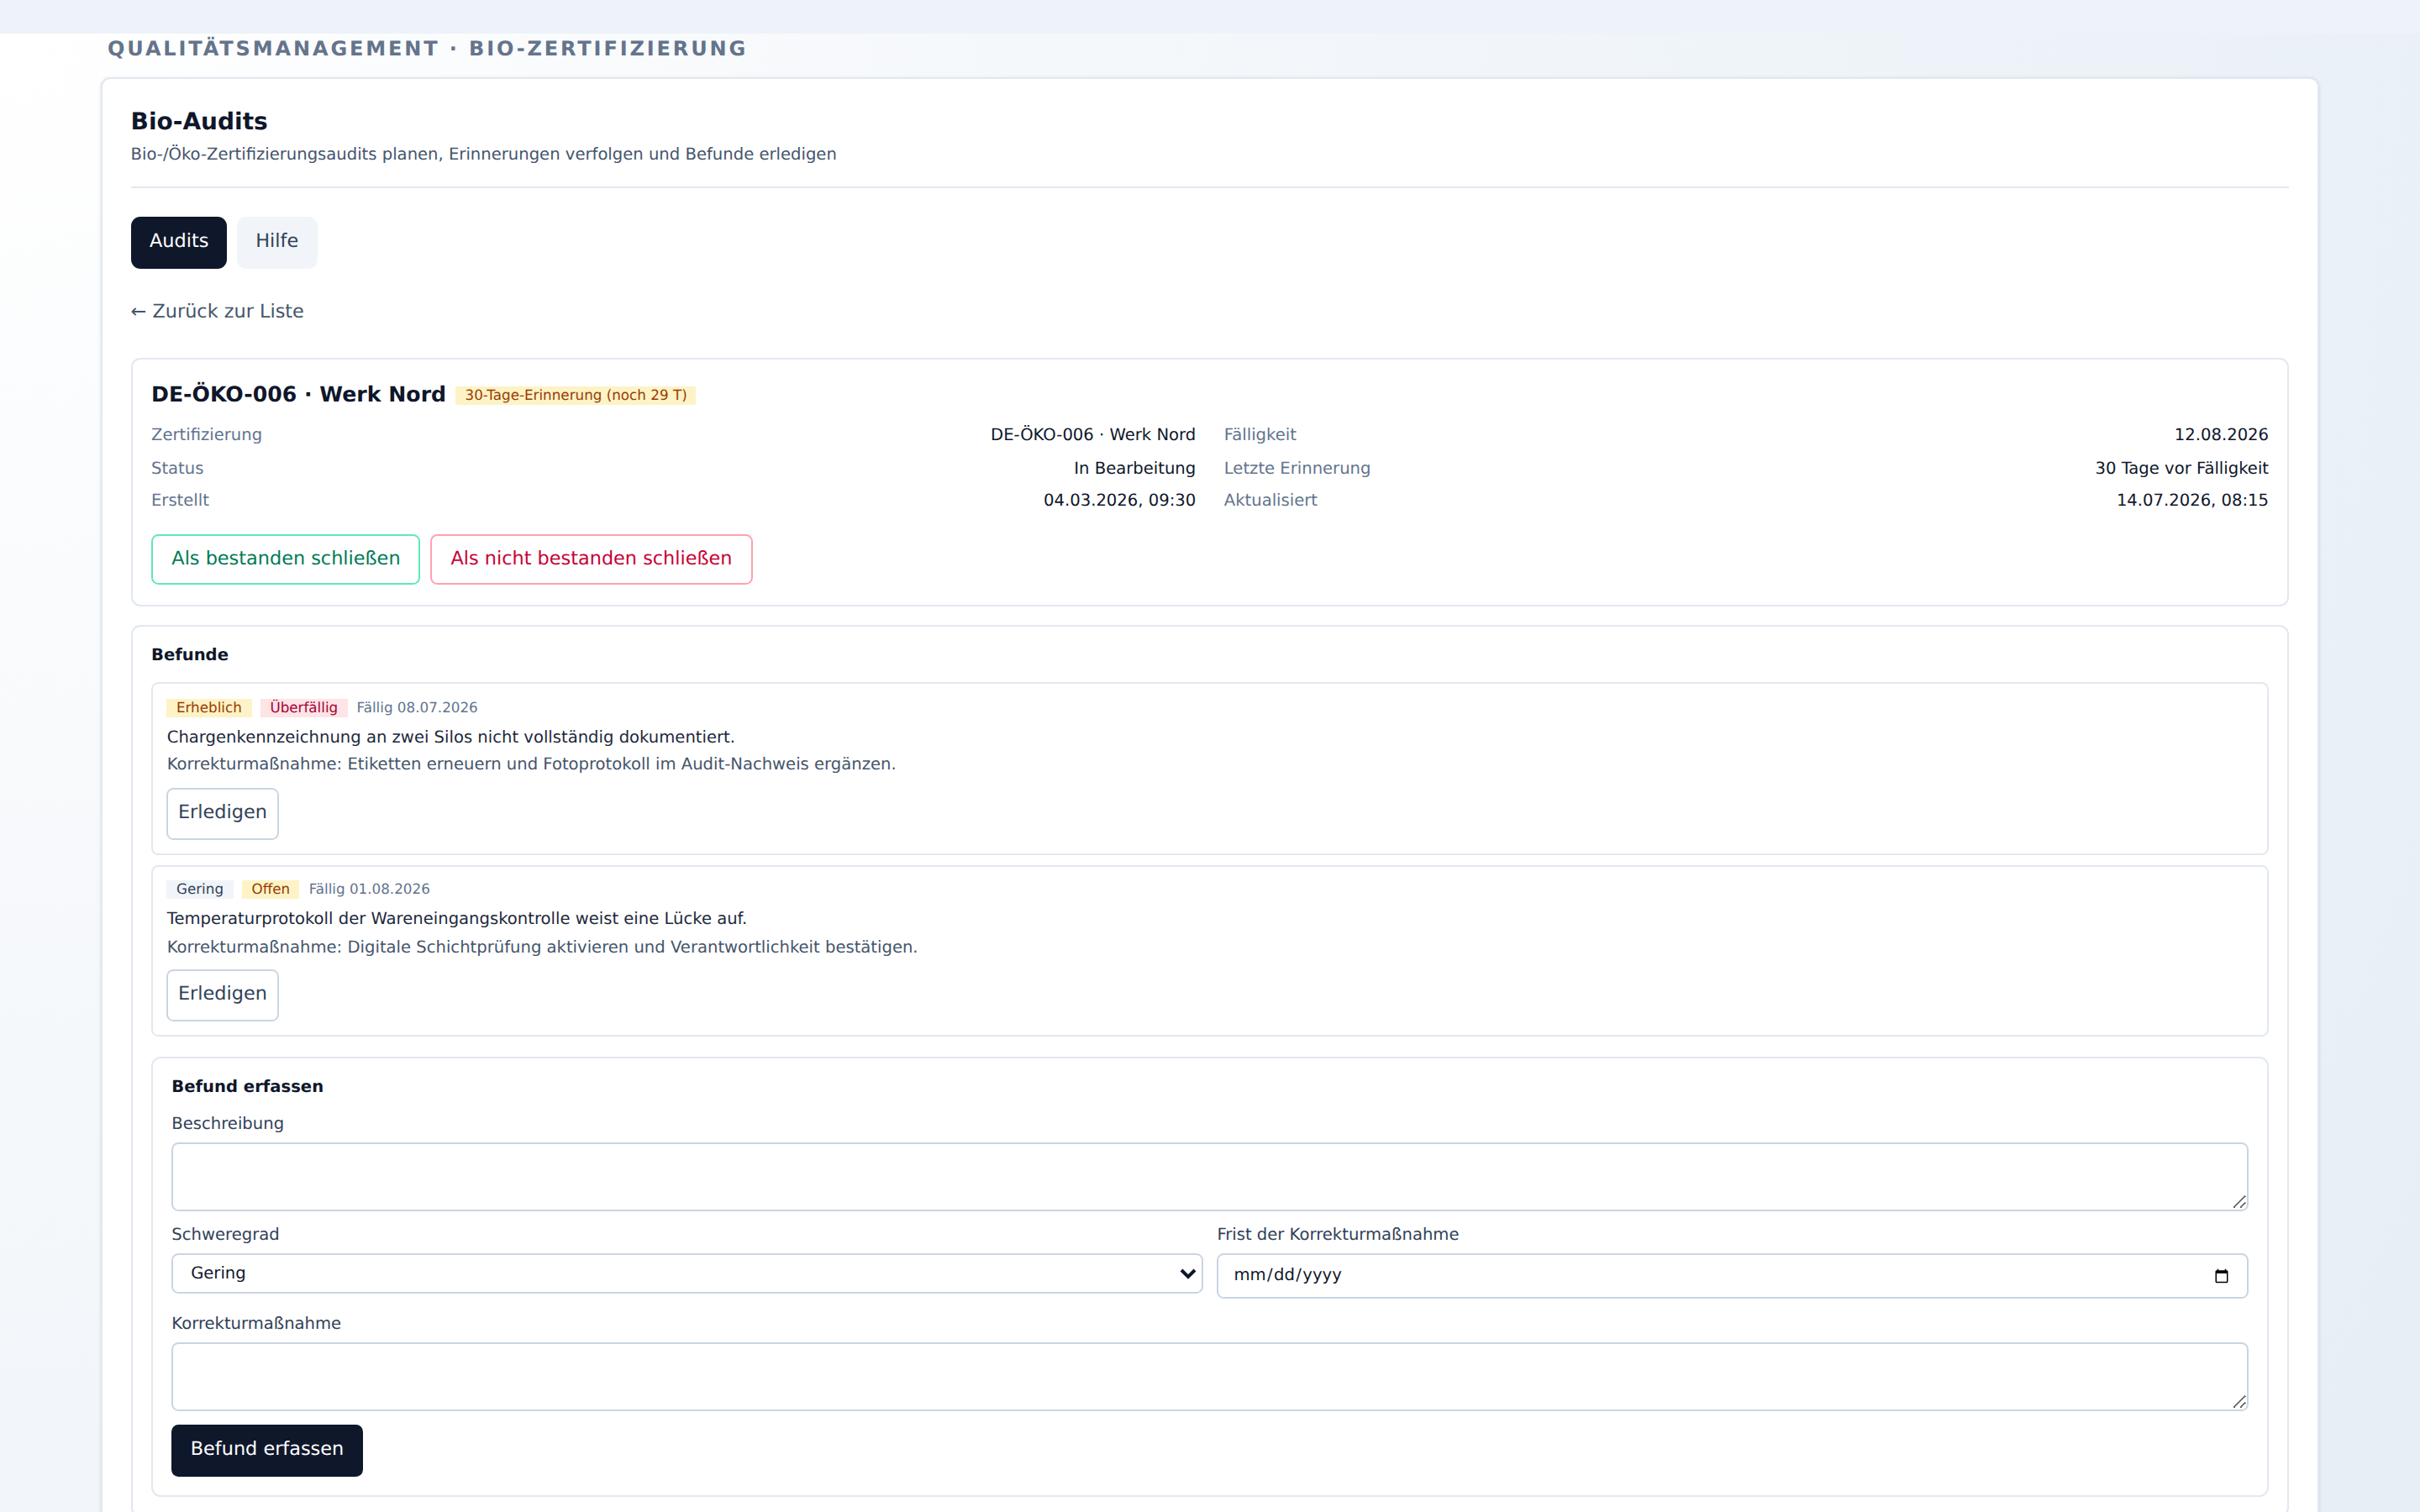
Bio-Audits ist ein Desk für Bio-/Öko-Zertifizierungsaudits auf Basis des ERP-BioAudits-Backends (#24118): das jährliche Zertifizierungsaudit planen, die Erinnerungskadenz 90/60/30/7 Tage verfolgen, das Audit starten und schließen sowie Befunde mit Korrekturmaßnahmen und Fristen nachhalten.
Bereiche
- Audits: ein Statusfilter, die Audit-Liste (Zertifizierungsreferenz, Fälligkeit, Erinnerungs-Badge, Status-Badge) und ein Formular „Audit planen“. Beim Öffnen eines Audits werden Details, ein Erinnerungs-Badge, Start-/Schließen-Aktionen, die Befundliste und ein Formular „Befund erfassen“ angezeigt.
- Hilfe: In-App-Hinweise.
Felder und Konzepte
- Audit:
cert_ref,due_date, ein Lebenszyklus-status(scheduled|in_progress|passed|failed) undlast_reminder_stage(die zuletzt gesendete Kadenzstufe: 90/60/30/7). - Erinnerungskadenz: Erinnerungen sind 90, 60, 30 und 7 Tage vor der Fälligkeit fällig. Das Erinnerungs-Badge zeigt das dringendste erreichte Fenster und wird rot, sobald die Fälligkeit überschritten ist.
- Befund:
description,severity(minor|major|critical),corrective_action(Korrekturmaßnahme),due_date(Frist der Korrekturmaßnahme) und einstatus(open|resolved|overdue). Ein offener Befund wird als überfällig markiert, sobald das heutige Datum die Frist überschreitet.
Backend-Vertrag
Alle Routen liegen unter /api/erp/bio-audits, mandantenbezogen, mit dem Envelope {success, data}.
POST /— ein Audit planen. Body (snake_case):{cert_ref, due_date}. Liefert 201 mit{id}oder 422 bei Validierungsfehlern. Idempotent pro(tenant, cert_ref, due_date).GET /?status=scheduled— Audits nach Status auflisten. Liefert{items: [...]}.GET /{auditId}— ein Audit lesen.POST /{auditId}/start— ein geplantes Audit in Bearbeitung setzen (Admin-geschützt).POST /{auditId}/close— mit{status: passed|failed}schließen (Admin-geschützt).POST /{auditId}/findings— einen Befund erfassen. Body:{description, severity, corrective_action, due_date}. Liefert 201 mit{id}.GET /{auditId}/findings— Befunde auflisten. Liefert{items: [...]}.POST /findings/{findingId}/resolve— einen Befund als erledigt markieren.
Die Authentifizierung erfolgt über httpOnly-Cookie + CSRF via @it-tremmel.de/platform-http authedFetch (credentials: 'include'); es werden keine Tokens aus localStorage gelesen.
Typischer Ablauf
- Audits nach Status filtern und Fälligkeiten sowie Erinnerungs-Badges prüfen.
- Das jährliche Audit mit Zertifizierungsreferenz und Fälligkeitsdatum planen.
- Das Audit starten und Befunde mit Schweregrad, Korrekturmaßnahme und Frist erfassen.
- Jeden Befund nach Bearbeitung erledigen und das Audit als bestanden oder nicht bestanden schließen.